没有安装脚本,不依赖镜像仓库,也不需要在部署机上访问 Git 仓库。 镜像自带部署所需的一切,按同一份说明即可完成首次部署、升级与回滚。
从本渠道的更新服务器下载镜像包与 SHA256SUMS,校验后
docker load。不经任何镜像仓库,内网可完全离线旁路取包。
一条命令把 compose、三种证书模式的 Caddyfile 与三平台客户端安装包
导出到部署目录,再按说明写 .env。
docker compose up -d 拉起 Caddy + 服务端 + 内置 PostgreSQL;
健康探针与客户端分发清单都有明确判据,通过才算部署成功。
员工从企业服务器门户下载客户端并登录;客户端版本跟随服务端, 升级服务端即升级全员客户端。
# 1) 校验并导入镜像(版本以 latest.json 的 server.version 为准)
curl -fL -O https://release.picoaide.com/official/releases/2.7.0/picoaide-server-2.7.0-amd64.zip
unzip -p picoaide-server-2.7.0-amd64.zip image.tar | docker load

# 2) 把部署文件导出到部署目录(镜像自带 compose / Caddyfile / 客户端安装包)
docker run --rm -v /opt/picoaide:/out -e PICOAI_UNPACK_STACK=/out \
  picoaide-harness-server:2.7.0

# 3) 写 .env 后启动,并确认健康检查通过
cd /opt/picoaide && docker compose up -d
curl -k https://<你的域名>/healthz picoaide-data/(含 master.key)与 pg-data/
挂在部署目录下,升级只换镜像、不动数据,回滚只需切回旧镜像。
纯内网自签(Caddy 本地 CA)、公网域名自动签发(Let's Encrypt)、
企业正式证书三选一,只切换 .env 的 TLS_MODE。
不执行带 -v 的清理、不用 latest 标签、升级前必须备份且校验非空、
不覆盖已有部署目录的 .env。
客户端不是另一个下载站,而是服务端的一部分。
Windows / macOS / Linux 安装包打进服务端镜像,由企业服务器自己下发
(/api/client/v2/updates/manifest 与 /updates/client/*)。
版本错配在结构上不可能发生。
员工只访问企业域名:安装、登录、升级都由这台服务器完成。 断点续传与 SHA-256 校验内建,内网也能稳定分发上百 MB 的安装包。
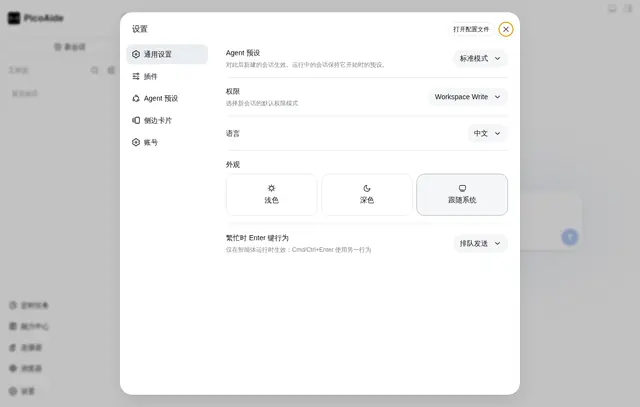
名称、标语、欢迎语、标识与主题色来自随镜像交付的渠道内容, 客户端登录页、客户端界面、管理后台与门户页一处配置、全产品一致; 渠道之间互不升级,品牌不会被版本升级"洗掉"。
桌面客户端、本地服务与企业管控面三层协同,开箱即用。
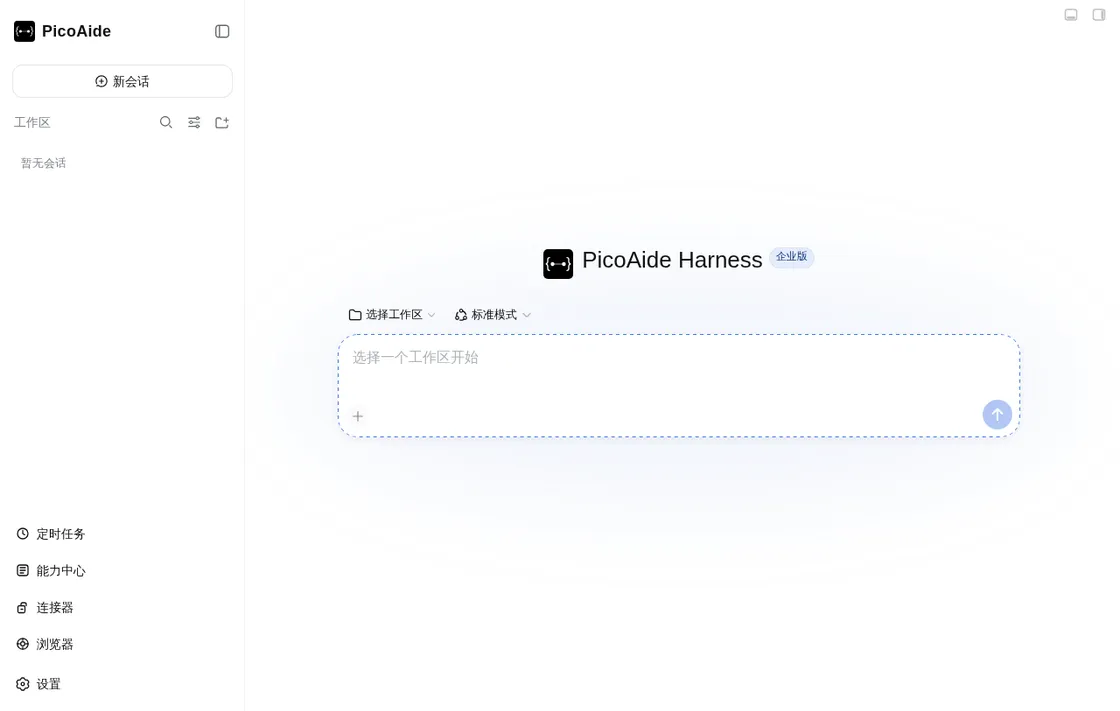
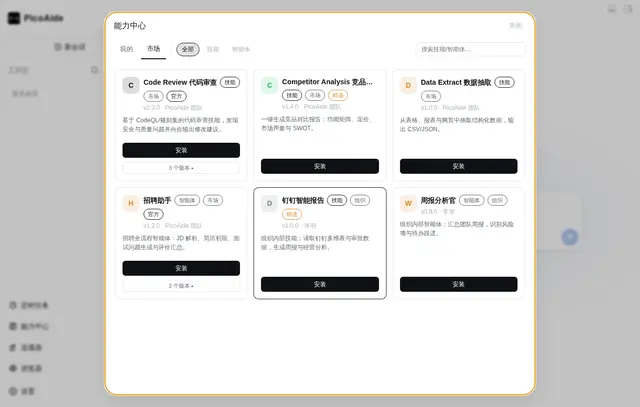
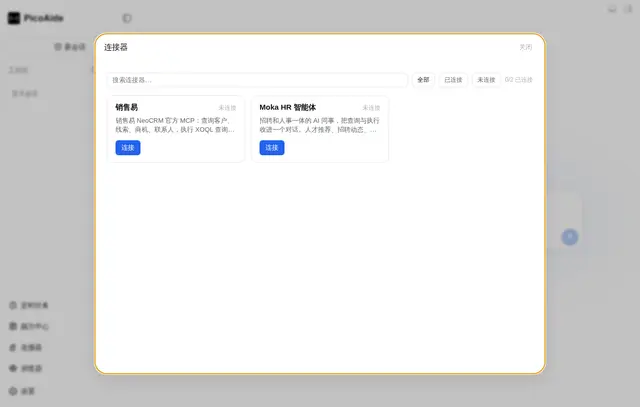
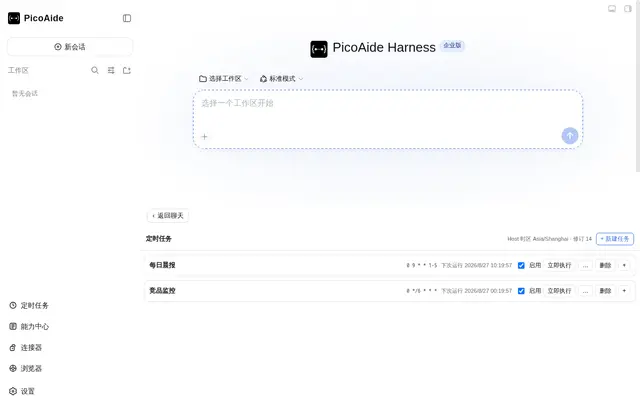
原生窗口、系统托盘、终端与自动更新。对话、能力中心、连接器、定时任务、AI 浏览器一站式完成,无需安装 Node.js。
自动启动、停止与恢复本地 Harness 服务,数据留在本机。上游 DeepSeek Harness 以固定版本原样运行,不魔改源码。
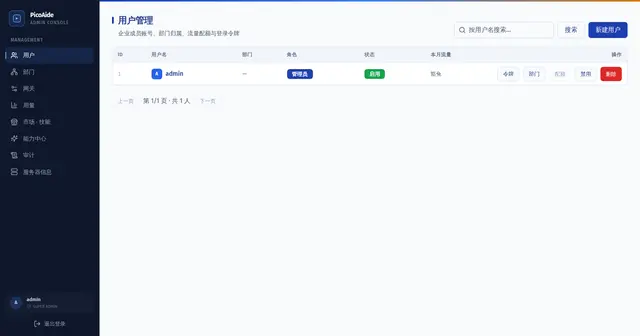
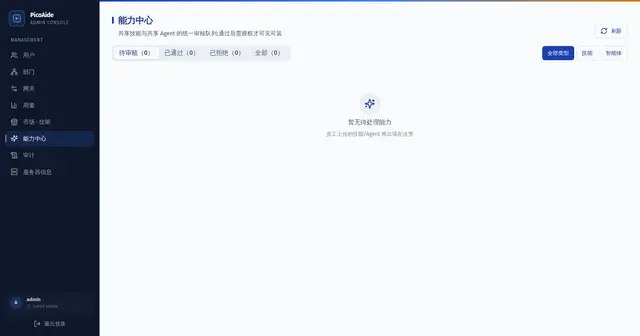
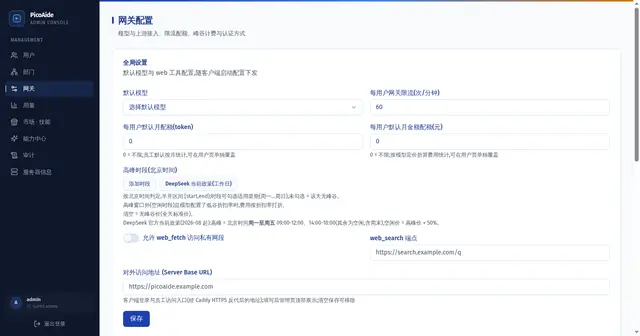
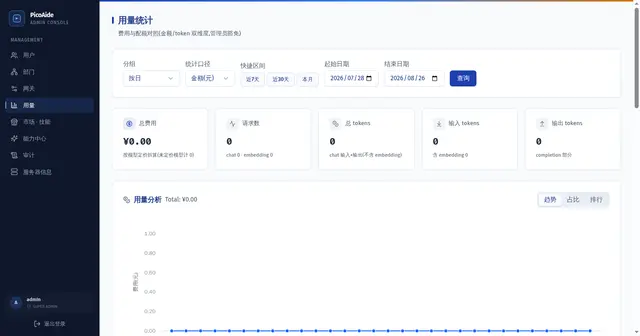
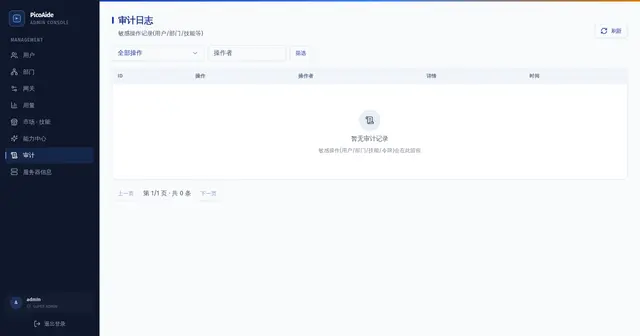
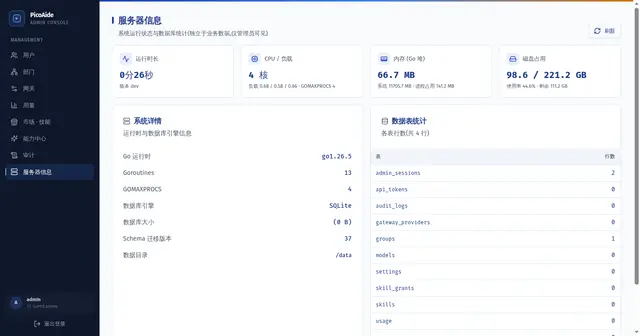
内嵌管理后台覆盖用户、部门、认证、网关、用量、能力中心审批与审计。按用户按模型计费、限额与豁免,高峰时段自动分级计价。
以下为产品真实界面截图。
安全、可扩展、完全可控。
上游密钥 AES-GCM 加密存储,凭据以 0600/0700 权限原子写入,防符号链接与路径逃逸;管理操作全程审计、哈希链防篡改。
连接器凭据、浏览器会话、定时任务按账号隔离,退出登录即解除所有会话;服务端令牌只存哈希、90 天过期、改密自动吊销。
核心智能体、Web UI、桌面外壳、连接器、定时任务、浏览器与记忆全部通过官方 Cordis 插件机制组合,可替换、可演进。
一个镜像完成内网部署,数据与密钥都在企业自己的机器上;PostgreSQL 内置,升级只换镜像,员工机器不依赖任何外网服务。
了解最新版本的功能与改进。
PicoAide Harness 当前的交付形态——服务端与客户端同包发版、从更新服务器取镜像、渠道白标与数据隔离,以及升级与回滚的边界。
能力中心归一(市场/组织合并)、CLI 工具化整体移除(技能 + MCP 双标准形态)、纯 MCP 连接器、git tag 权威版本源与 Docker 镜像自动发布。
新增 PostgreSQL 存储支持与共享技能/Agent 预设库,能力中心聚合展示,企业版功能增强。
查看全部更新 前往博客 · 历史版本与镜像归档 GitHub Releases
上游 DeepSeek Harness 提供核心智能体、插件系统与 Web UI;本项目提供桌面封装、本地服务与企业服务端,基于固定版本构建,不魔改上游源码。
支持,且是主要形态。交付物是一个容器镜像(含服务端、内置 PostgreSQL、Caddy 与三平台客户端安装包),可选三种证书模式,数据全部落在部署目录的 bind mount 里。
不需要。客户端从企业自己的服务器下载与升级,服务器只需要能访问更新服务器来检查与获取新版本镜像;完全隔离的环境可以离线旁路取包。
升级服务端即可。客户端安装包随服务端镜像发布,客户端定期向它登录的服务器检查新版本并按清单里的 SHA-256 校验后安装——不存在"客户端升了、服务端没升"的错配。
遵循「技能 + MCP」两种标准形态:厂商能力以 SKILL.md 经技能商店分发(审批 + 授权),MCP 能力走连接器框架(销售易等),可审计、可审批、可卸载。
本项目遵循 MIT License,完全开源免费。
Windows x64(NSIS 安装程序)、macOS(Apple 芯片,DMG)与 Linux x64(AppImage);企业交付面不含 Linux deb。